
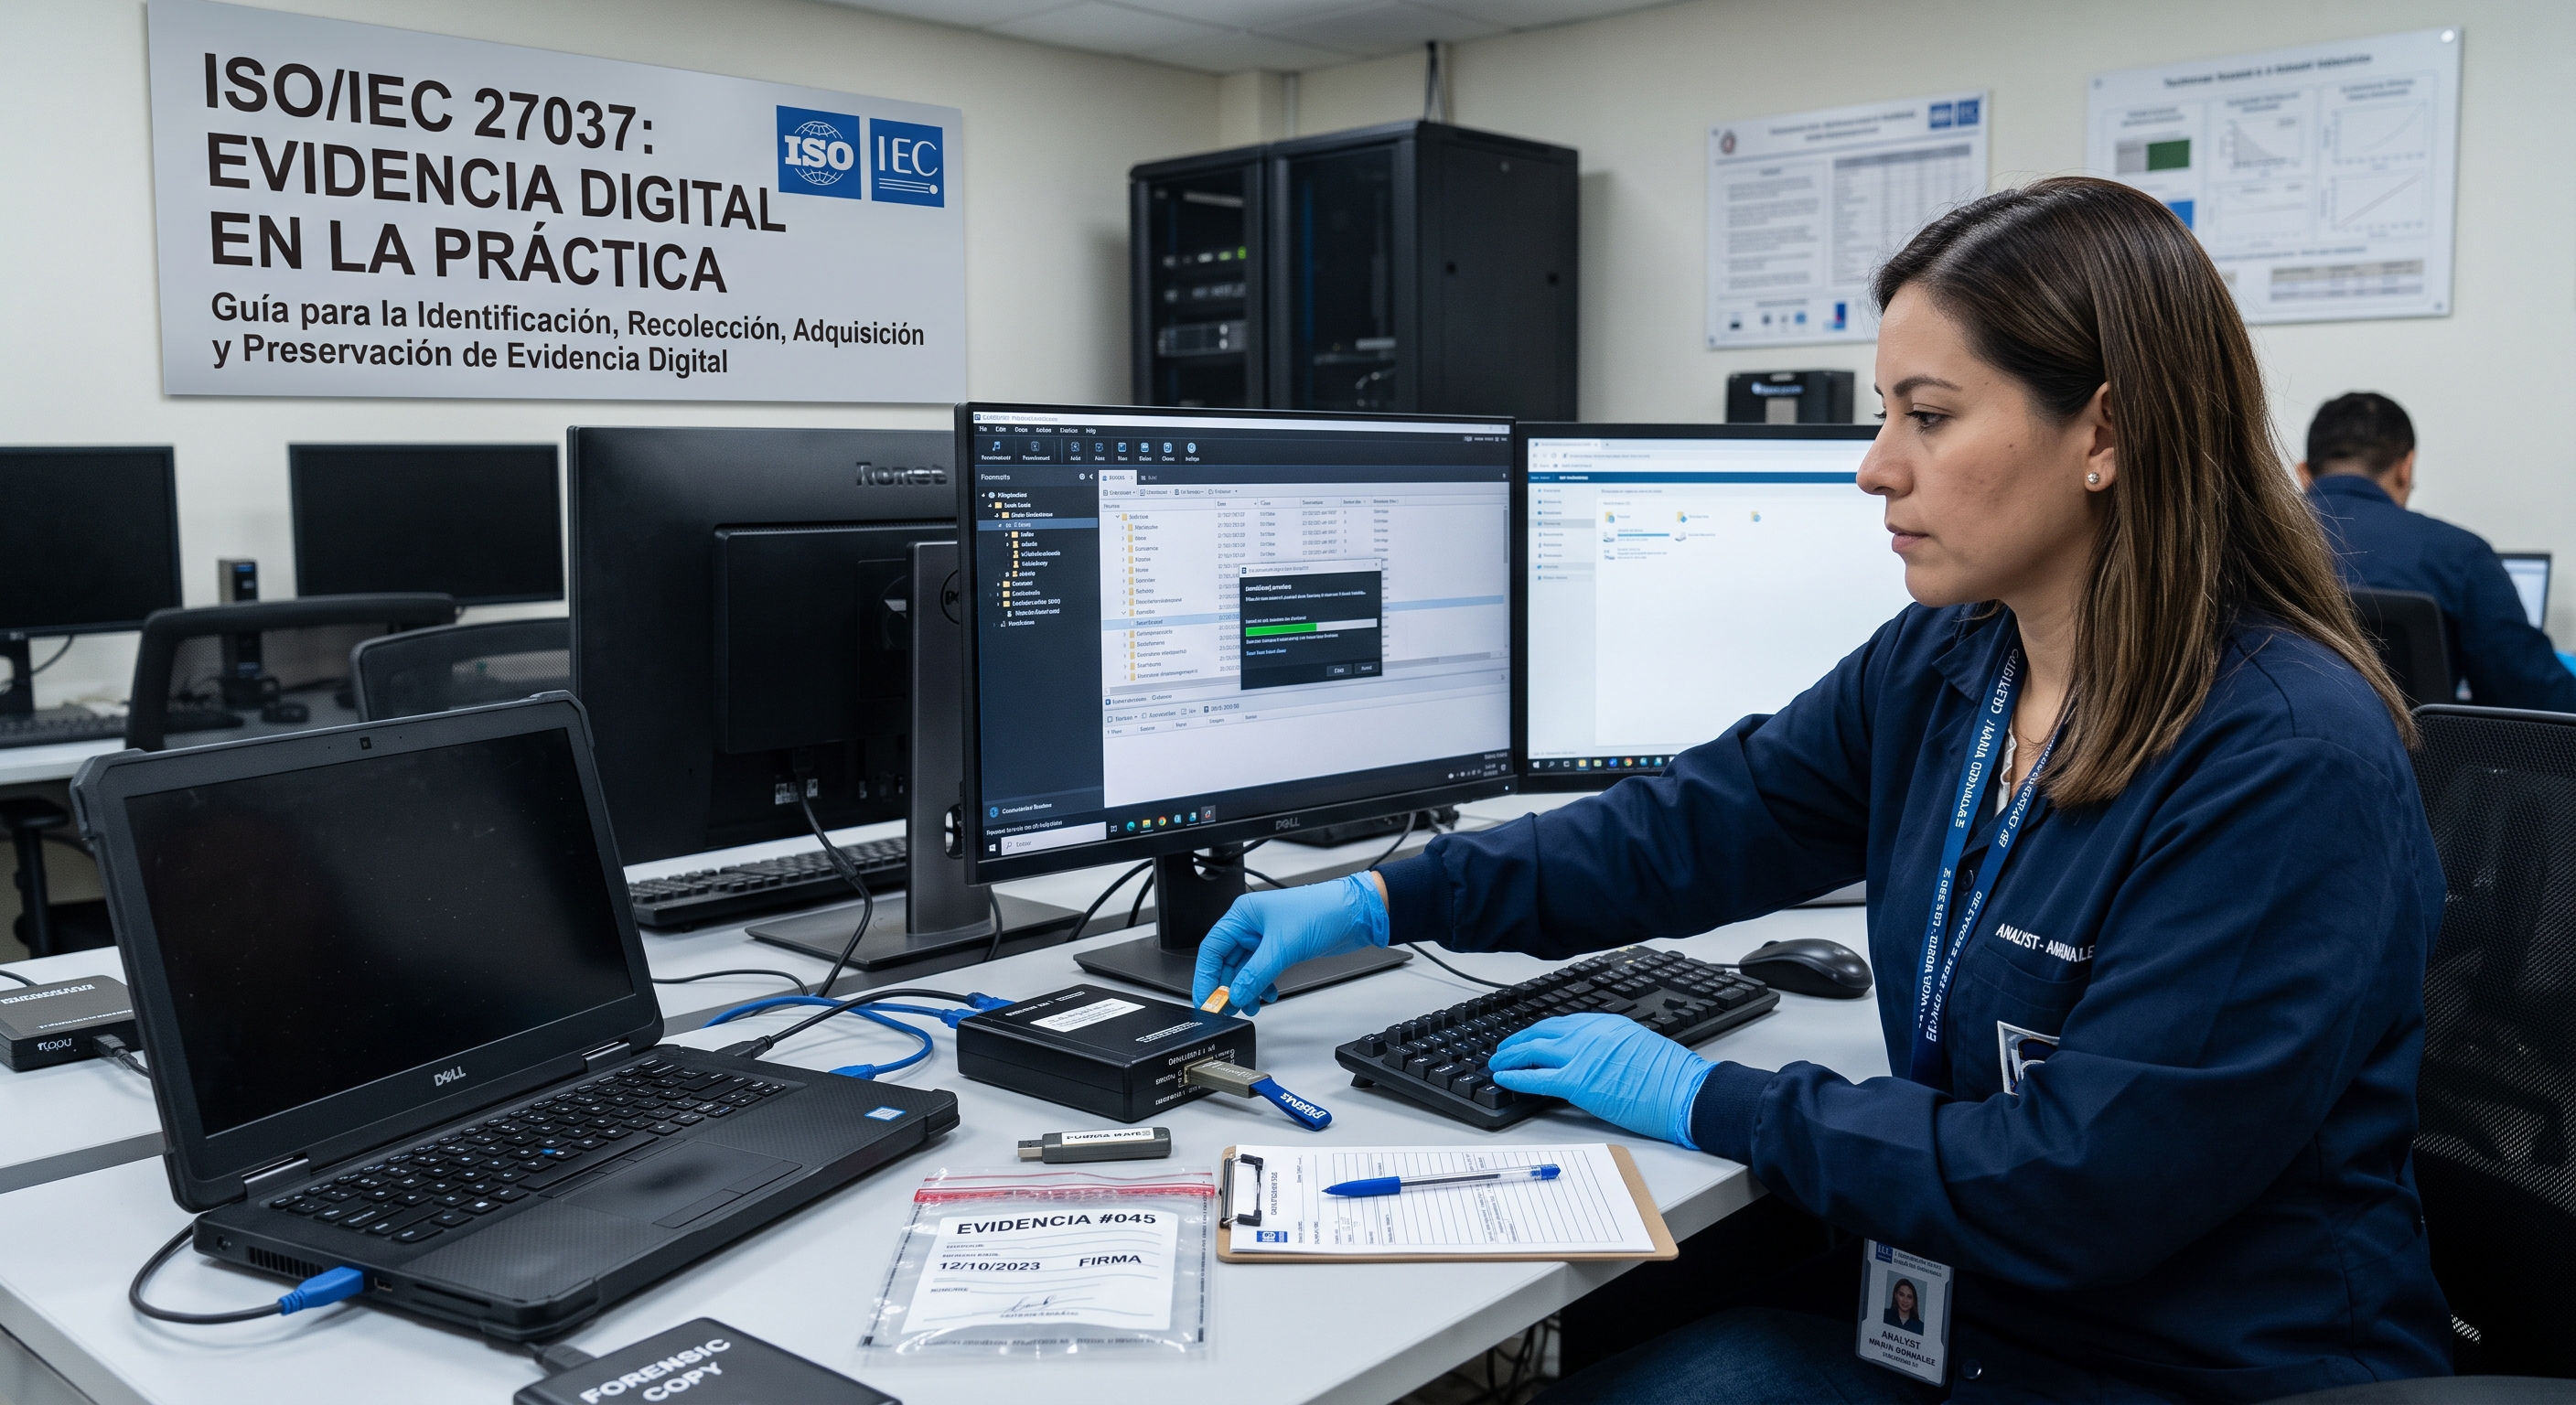
ISO/IEC 27037: Evidencia Digital en la Práctica
Criminalística ForenseISO/IEC 27037: Evidencia Digital en la Práctica
Aprende a identificar, recolectar, adquirir y preservar evidencia en escenarios reales de delitos informáticos empleando herramientas 100% de software libre y estándares con validez judicial.
Competencias que Desarrollarás
Asegurar la escena del delito digital y documentar la evidencia física y lógica como Primer Respondiente (DEFR).
Extraer memoria RAM en vivo de dispositivos encendidos respetando el orden de volatilidad sin alterar el sistema.
Realizar copias bit a bit (imágenes .dd y .E01) de unidades de almacenamiento apagadas con peso probatorio.
Garantizar la integridad y el no repudio mediante firmas criptográficas (MD5/SHA-256) y Cadena de Custodia.
Tu Instructor

Ricardo Serrano
Especialista en Informática Forense, Respuesta a Incidentes y Normativa ISO/IEC 27037
Con más de 23 años de trayectoria en los sectores tecnológico, académico y gubernamental, en su práctica profesional fusiona la ingeniería de sistemas forenses, la criminología y el rigor científico de la criminalística aplicada al entorno digital. Actúa como Perito acreditado por el Consejo de la Judicatura de Ecuador en las especialidades de Informática Forense, Telecomunicaciones, Audio, Video y Child Protection System (CPS), asegurando la inmutabilidad y validez legal de la prueba en contextos de alta complejidad.
Estructura Curricular del Programa
Temario: Introducción a los delitos digitales (estafas, robo de propiedad intelectual, sabotaje) • Los 4 pilares de la ISO/IEC 27037 • El rol del DEFR y del Especialista (DES) • Práctica: Setup del laboratorio, plantillas de Cadena de Custodia, QuickHash y FTK Imager.
Temario: Orden de volatilidad en delitos digitales (por qué no apagar un equipo en vivo) • Fotografía forense y llenado de Cadena de Custodia • Práctica: Extracción de memoria RAM en vivo con FTK Imager / DumpIt y capturas forenses.
Temario: Copia simple vs. Clonación forense bit a bit y su valor legal ante un juez • Práctica: Creación de imagen forense (.dd y .E01) de una unidad USB usando dc3dd y Guymager en CAINE/Kali • Llenado del Acta de Adquisición.
Temario: Garantía de no repudio • Funciones Hash (MD5, SHA-1, SHA-256) y bloqueadores de escritura • Práctica: Verificación cruzada de la imagen adquirida usando QuickHash GUI y demostración de alteración de bytes.
Temario: Conexión de la ISO 27037 con las normas ISO 27042/27043 • Práctica demostrativa: Carga de la imagen forense en Autopsy y recuperación de evidencia oculta o borrada • Pautas del Informe Pericial y clausura.
Herramientas que Utilizaremos
- FTK Imager / DumpIt: Captura de memoria RAM volátil.
- CAINE / Kali Linux (Guymager & dc3dd): Adquisición bit a bit.
- QuickHash GUI: Firma criptográfica y validación de integridad.
- Autopsy Digital Forensics: Inspección y recuperación de evidencia.
- Formatos ISO 27037: Plantillas descargables de Cadena de Custodia.
Requisitos para tus Prácticas
- PC o Laptop con Windows (mínimo 4 GB de RAM recomendados).
- 1 Memoria USB (Pendrive) de cualquier tamaño para las pruebas de clonación.
- Aplicación Microsoft Teams instalada o accesible vía navegador web.
- No se requiere experiencia previa avanzada; realizaremos cada paso en vivo.
¿Listo para dominar la Evidencia Digital?
Haz clic en el botón inferior para ir a nuestra pasarela de pagos segura.
Podrás aplicar tu código de descuento en la siguiente pantalla antes de finalizar tu compra.